Segurança da Informação · Oracle GRC

Vinicius K. Q. Tanigawa

Information Security Analyst | Oracle GRC, IAM e SoD

Segurança de Oracle Cloud Fusion ERP com o rigor de uma perícia judicial.

Desenho e implemento modelos de acesso em Oracle Cloud Fusion ERP que sobrevivem à auditoria: RBAC, Segregation of Duties (SoD) e Sensitive Access sob Oracle Risk Management Cloud. Traduzo risco de acesso em controle defensável — no comitê de auditoria e no juízo.

São Paulo, Brasil

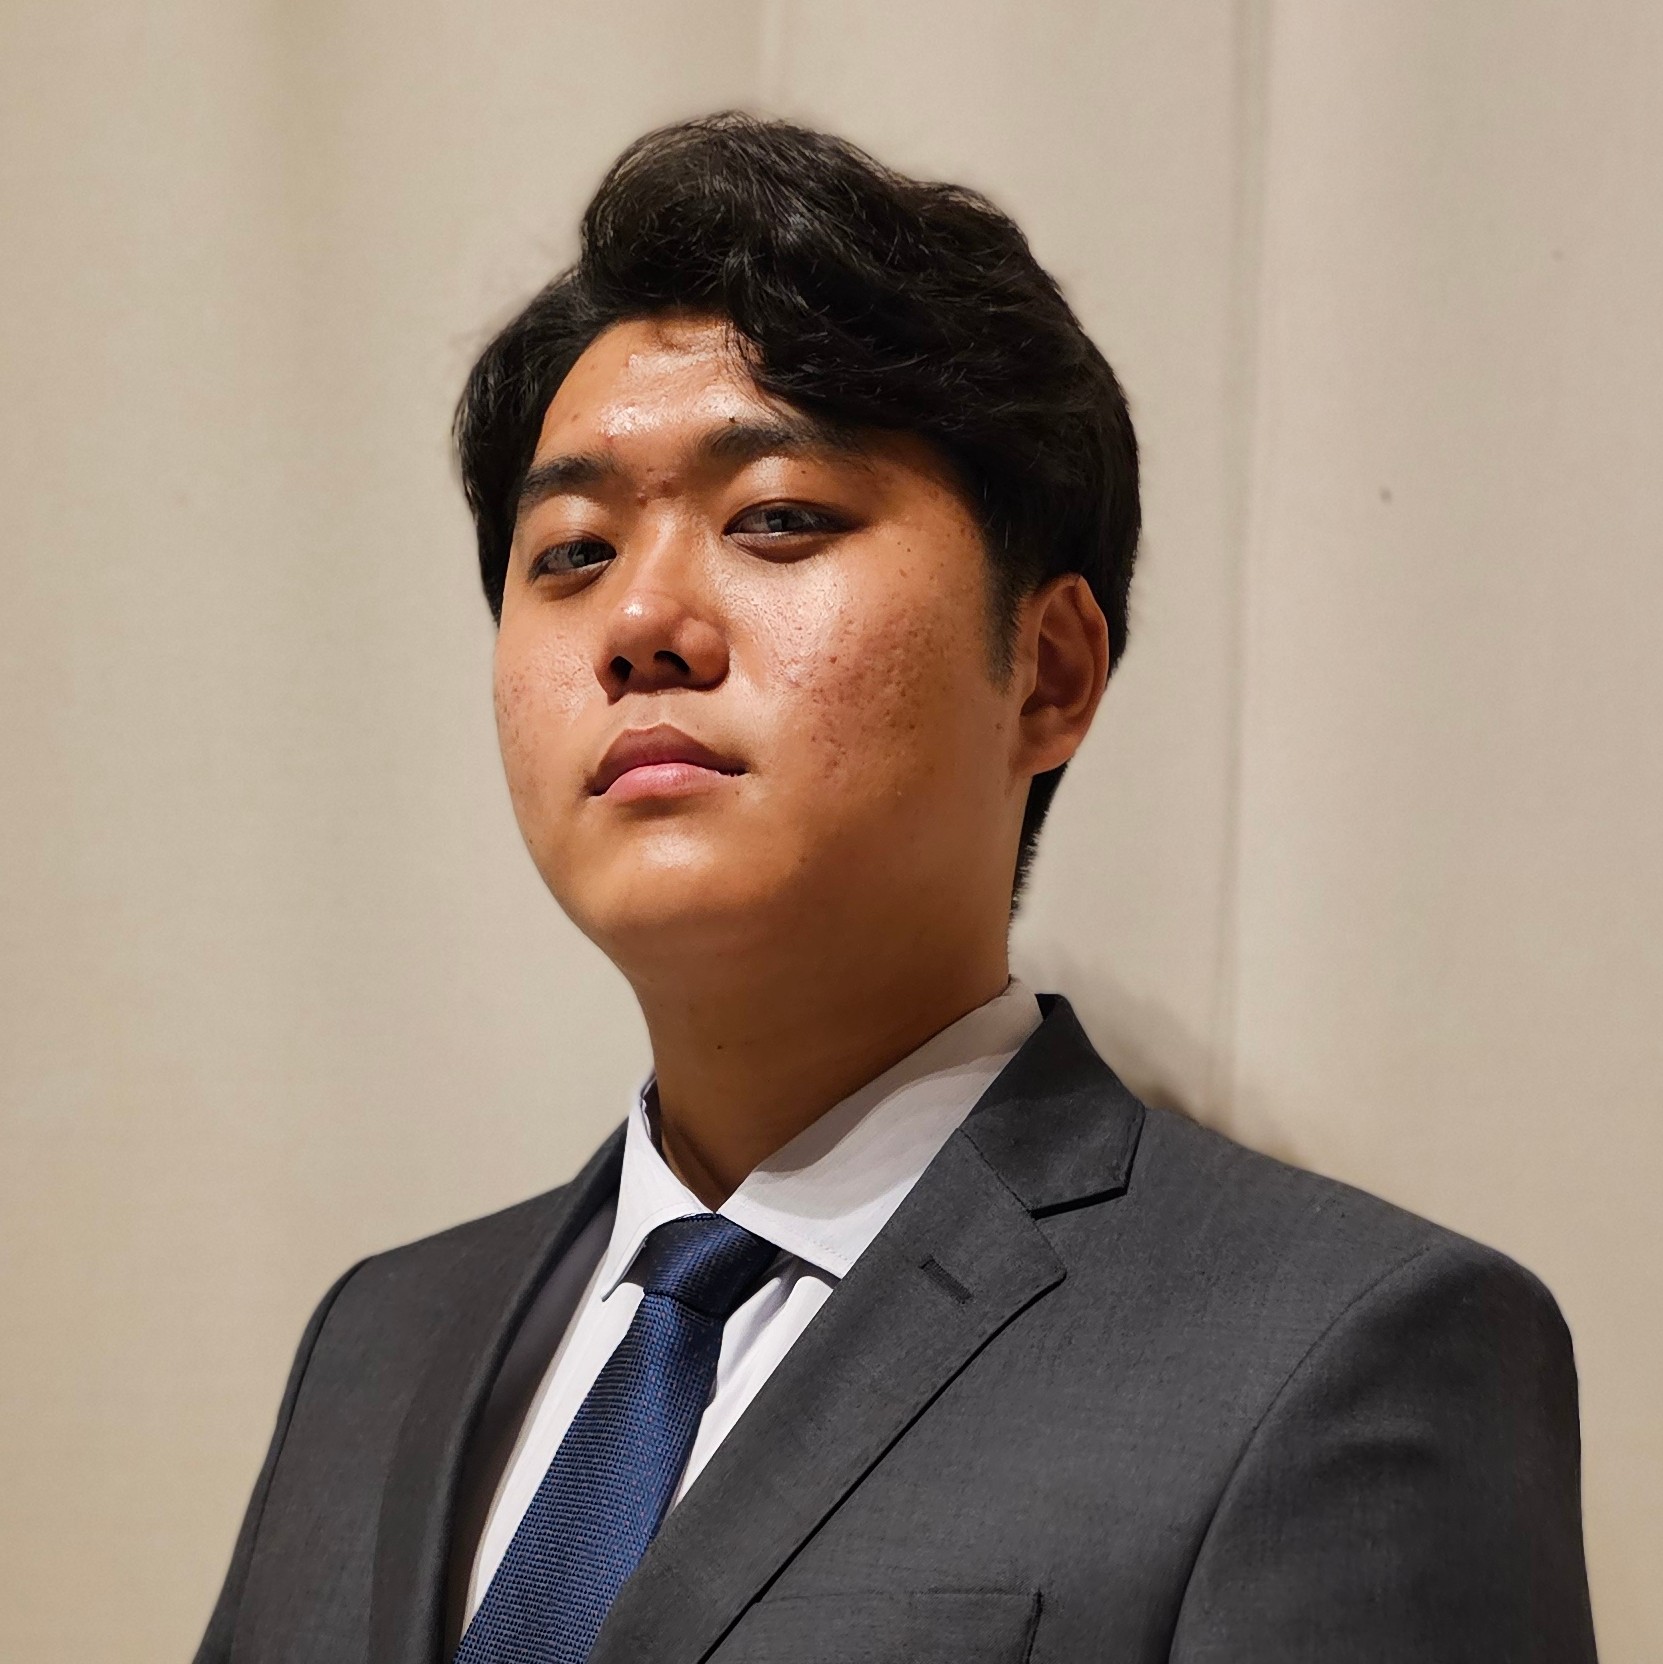
Retrato de Vinicius K. Q. Tanigawa
  • 160+

    Processos de negócio

    Cobertos pelo design de roles e personas RBAC em Oracle Cloud Fusion ERP.

  • 250+

    Riscos SoD e Sensitive Access

    Identificados e avaliados com líderes funcionais, com controles mitigatórios propostos.

  • 4

    Certificações ativas

    Oracle Risk Management Cloud 2025, ISC² CC, OCI AI Foundations e cibersegurança em saúde.

  • TJSP

    Perito judicial em TI

    Cadastrado e nomeado pelo Tribunal de Justiça do Estado de São Paulo.

Sobre

Engenheiro que faz GRC

Segurança de ERP não se resolve com checklist. Resolve-se entendendo o processo de negócio, o modelo de permissões e quem pode fazer o quê — e provando isso com evidência.

Hoje atuo como Information Security Analyst na Deloitte, dedicado à segurança de Oracle Cloud Fusion ERP em implementação de larga escala. Meu trabalho é desenhar o modelo de roles e personas sob RBAC e Least Privilege, mapear riscos de Segregation of Duties (SoD) e Sensitive Access junto aos líderes funcionais e sustentar a governança em Oracle Risk Management Cloud. Para times de Segurança da Informação, Auditoria Interna e programas de SOX, o que entrego é um modelo de acesso que resiste a teste: 160+ processos de negócio cobertos e 250+ riscos de SoD e Sensitive Access avaliados e tratados.

Em dezembro de 2025 fui nomeado perito judicial em Tecnologia da Informação pelo Tribunal de Justiça do Estado de São Paulo, com laudo técnico em elaboração para subsidiar a decisão do juízo. A credencial diz algo específico sobre como eu trabalho: perícia judicial exige método reproduzível, evidência rastreável e conclusão que se sustente sob contraditório. É exatamente o padrão que aplico a um desenho de controles de acesso — porque um controle que não pode ser demonstrado com evidência não é um controle, é uma intenção.

Minha base é Engenharia Elétrica na Escola Politécnica da USP, com ênfase em Telecomunicações, somada à passagem por engenharia de software no BTG Pactual. Isso muda o ângulo de ataque: leio uma matriz de SoD como problema de sistemas, não como planilha, e automatizo em Python a análise manual repetitiva — a mesma abordagem que, no voluntariado do Kenren, reduziu em 80% o tempo de credenciamento. É o que separa um engenheiro que faz GRC de um auditor tradicional: não aponto apenas o risco, construo e testo o mecanismo que o contém.

  • Oracle Fusion ERP a fundo

    Role design RBAC, SoD e Sensitive Access desenhados, configurados e testados até o go-live — não apenas revisados no papel.

  • Evidência que sustenta auditoria

    Rigor de perícia judicial aplicado a controles de acesso: método reproduzível, trilha de evidência e conclusão defensável em SOX, ISO 27001 e LGPD.

  • Automação como diferencial

    Base de engenharia e Python para transformar análise manual de acesso em processo repetível, rápido e auditável.

Trajetória

Experiência

  1. Information Security Analyst

    Dez 2024 — Presente

    Deloitte São Paulo, Brasil Atual

    Segurança de Oracle Cloud Fusion ERP em implementação de larga escala: role design RBAC, riscos de SoD e Sensitive Access e governança em Oracle Risk Management Cloud.

    • Liderei o design de roles e personas RBAC em Oracle Cloud Fusion ERP dentro de uma implementação de larga escala, aplicando Least Privilege, Segregation of Duties (SoD) e controles de Sensitive Access — resultando em 160+ processos de negócio cobertos por um modelo de acesso único e consistente.
    • Conduzi a identificação e a avaliação de riscos junto aos líderes funcionais de cada processo, mapeando 250+ riscos de SoD e Sensitive Access e propondo os controles mitigatórios que tornaram o modelo de roles auditável de ponta a ponta.
    • Configurei e testei as roles com os times de negócio antes do go-live, validando cada configuração de segurança em ambiente controlado e impedindo que exceções de acesso chegassem a produção.
    • Estabeleci a governança de permissões de relatórios OTBI com os key users, definindo quem consulta quais dados sensíveis do ERP e fechando uma via de exposição que costuma escapar do controle de roles.
    • Oracle Fusion ERP
    • RBAC
    • SoD
    • Oracle RMC
    • OTBI
  2. Perito Judicial — Tecnologia da Informação

    Dez 2025 — Presente

    Tribunal de Justiça do Estado de São Paulo (TJSP) São Paulo, Brasil Atual

    Perito em Tecnologia da Informação cadastrado no TJSP e nomeado pelo juízo para produzir prova técnica em processo judicial.

    • Fui nomeado pelo juízo como perito em processo judicial envolvendo matéria de Tecnologia da Informação e conduzo a elaboração do laudo pericial técnico que subsidiará a decisão, sob método reproduzível, evidência rastreável e linguagem acessível às partes.
    • Perícia judicial
    • Prova técnica em TI
    • Laudo pericial
  3. Software Engineer

    Jan 2022 — Abr 2022

    BTG Pactual São Paulo, Brasil

    Desenvolvimento de dashboards para sistema bancário interno e apoio à migração de funcionalidades on-premises para a nuvem.

    • Desenvolvi dashboards em ReactJS e C# para um sistema bancário interno, entregando às áreas usuárias visibilidade direta sobre informações que antes dependiam de extração manual.
    • Apoiei a migração de funcionalidades on-premises para a AWS, adaptando componentes do sistema ao ambiente de nuvem durante a transição.
    • ReactJS
    • C#
    • AWS
    • Setor financeiro

Credenciais

Certificações e credenciais

  • Cybersecurity for Healthcare Employees

    The HIPAA Journal

    Junho 2026

  • Oracle Risk Management Cloud 2025 — Certified Implementation Professional

    Oracle

    Maio 2026

  • Certified in Cybersecurity (CC)

    ISC²

    Maio 2024 · Válida até maio de 2027

  • OCI 2024 Certified AI Foundations Associate

    Oracle

    Janeiro 2025 · Válida até janeiro de 2027

Formação

Educação

  • Universidade de São Paulo — Escola Politécnica (Poli-USP)

    Bacharelado em Engenharia Elétrica — ênfase em Telecomunicações

    São Paulo, Brasil · Conclusão prevista: Dez 2027

    Formação quantitativa em sistemas, redes e telecomunicações. É a base técnica que sustenta a leitura de arquitetura de acesso, a automação em Python e a análise de risco em ambientes complexos.

Competências

O que eu domino

Segurança e Governança

  • IAM
  • Role design (RBAC)
  • Segregation of Duties (SoD)
  • Sensitive Access
  • Least Privilege
  • Gestão de riscos (GRC)
  • Governança de acessos

Compliance e Normas

  • SOX (controles internos e SoD)
  • ISO 27001
  • LGPD
  • GDPR

Plataformas

  • Oracle Risk Management Cloud
  • Oracle Cloud Fusion (ERP)
  • OTBI
  • Oracle Cloud Infrastructure (OCI)
  • AWS

Desenvolvimento e Automação

  • Python (automação de processos)
  • ReactJS
  • C#

Idiomas

Idiomas

  • Português Nativo
  • Inglês Fluente — C1 Advanced (Cambridge)
  • Espanhol Avançado

Projetos

Pesquisa e projetos

  • Iniciação Científica — cura por efeito Joule em compósitos

    Poli-USP

    Ago — Dez 2023

    Pesquisa sobre cura por efeito Joule de peças compósitas, publicada no Journal of Engineering Research e apresentada no 31º SIICUSP, o Simpósio Internacional de Iniciação Científica da USP.

    • Pesquisa aplicada
    • Materiais compósitos
    • Publicação científica
    Ver publicação
  • Keep Flying

    Poli-USP

    Abr 2022 — Presente

    Sistema de aquisição de dados de voo e telemetria, com simulação aeronáutica desenvolvida em Julia e Python.

    • Telemetria
    • Python
    • Julia
    • Simulação
  • Dragão Branco Aerodesign

    Poli-USP · Diretor Administrativo

    Mai 2020 — Mar 2022

    Direção administrativa da equipe: gestão de logística, marketing e captação de recursos para sustentar a operação e a participação da equipe em competição.

    • Gestão
    • Captação de recursos
    • Liderança de equipe

Voluntariado

Atividades e voluntariado

  • Comitê Organizador

    Kenren

    Jan 2022 — Presente

    Coordenação de equipe e criação de uma automação em Python que gera QR codes de credenciamento, reduzindo em 80% o tempo de registro de voluntários.

  • Voluntário em controle de acesso e operações

    Jornada Mundial da Juventude — Lisboa

    Jul — Ago 2023

    Atuação em controle de acesso e operações de campo em evento internacional de grande porte.

Contato

Vamos conversar

Respondo a oportunidades em Oracle Security, GRC e IAM, a consultas técnicas sobre SoD, Sensitive Access e controles de acesso em ERP, e a contatos de advogados e do Judiciário sobre perícia em Tecnologia da Informação. Escreva com o contexto do problema e retorno com uma resposta objetiva.

Envie uma mensagem